

Apply consistent security baselines across underwriting models, chatbots, and MLOps platforms, and fix misconfigurations continuously.
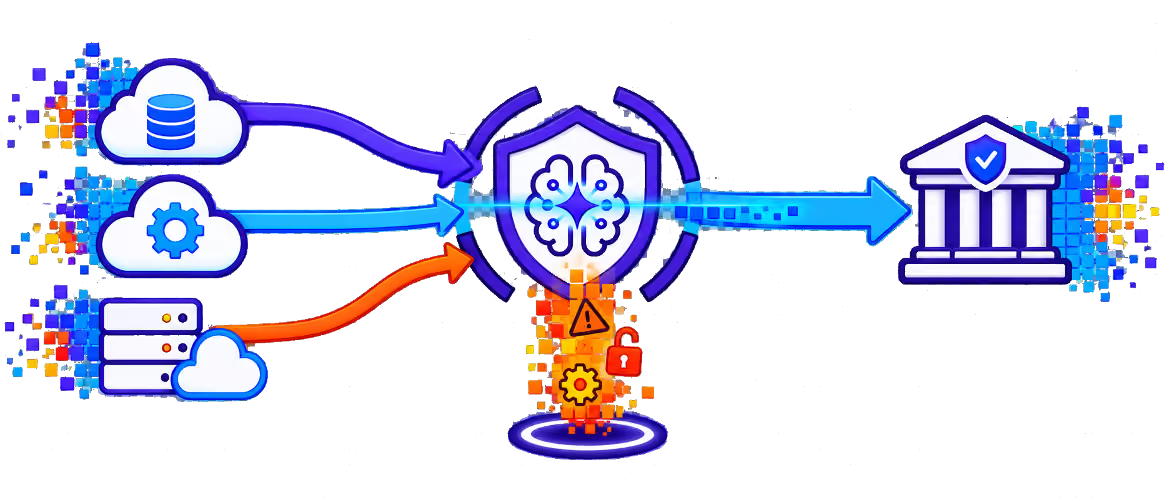
Underwriting models, claims chatbots, and MLOps environments spread across Databricks, Azure, AWS, and Vertex, each with its own defaults. Without a consistent baseline, carriers cannot confirm that any AI system is hardened, and credential sprawl or permissive access goes unnoticed until it is exploited. PointGuard AI applies zero-trust configuration baselines across these platforms and surfaces gaps continuously so risk frameworks reflect how systems are actually configured.
AI platforms are deployed quickly with default settings, leaving gaps that written risk frameworks never see.
AI Security Posture Mgt. applies zero-trust baselines across connected AI platforms and ties each finding to an owner and a fix.
1. Connect AI platforms. Integrate Databricks, Azure AI, AWS SageMaker and Bedrock, and Google Vertex. Inventory workspaces, endpoints, models, data connections, and credentials.
2. Apply zero-trust baselines. Evaluate configurations against hardened baselines for access, network exposure, encryption, logging, and secrets. Flag permissive settings and credential sprawl.
3. Prioritize and remediate. Rank findings by data sensitivity and business use, giving underwriting and claims systems priority. Route issues to owners through Jira, ServiceNow, or Slack with clear remediation guidance.
4. Monitor for drift. Rescan continuously so new deployments and configuration changes are evaluated as they happen. Track posture over time to show progress against the carrier's risk framework.